声明:本篇文章仅代表本人在学习过程中的笔记记录,用于学习交流,不得用于其他用途。(图片来源于安全客。)一、cors1、什么是corsCORS(Cross-Origin Resource Sharing)跨源资源共享,是HTML5的一个新特性,其思想是使用自定义的HTTP头部让浏览器与服务器进行沟通,它允许浏览器向跨域服务器发出XMLHttpRequest请求,从而克服AJAX只能同源使用的限制。(==PS:真可爱。==)CORS的基本原理是,第三方网站服务器生成访问控制策略,指定用户浏览器放宽 SOP 的限制,实现与指定的目标网站共享数据2、cors跨域漏洞CORS跨域漏洞的本质是服务器配置不当,即Access-Control-Allow-Origin取自请求头Origin字段,Access-Control-Allow-Credentials设置为true。导致攻击者可以构造恶意的脚本 , 诱导用户点击获取用户敏感数据(==PS:大部分漏洞的出现都是服务器配置不当。==)这里要注意的是,我们也可以测试下带有Access-Control-Allow-Origin: * 字段的网站是否有C
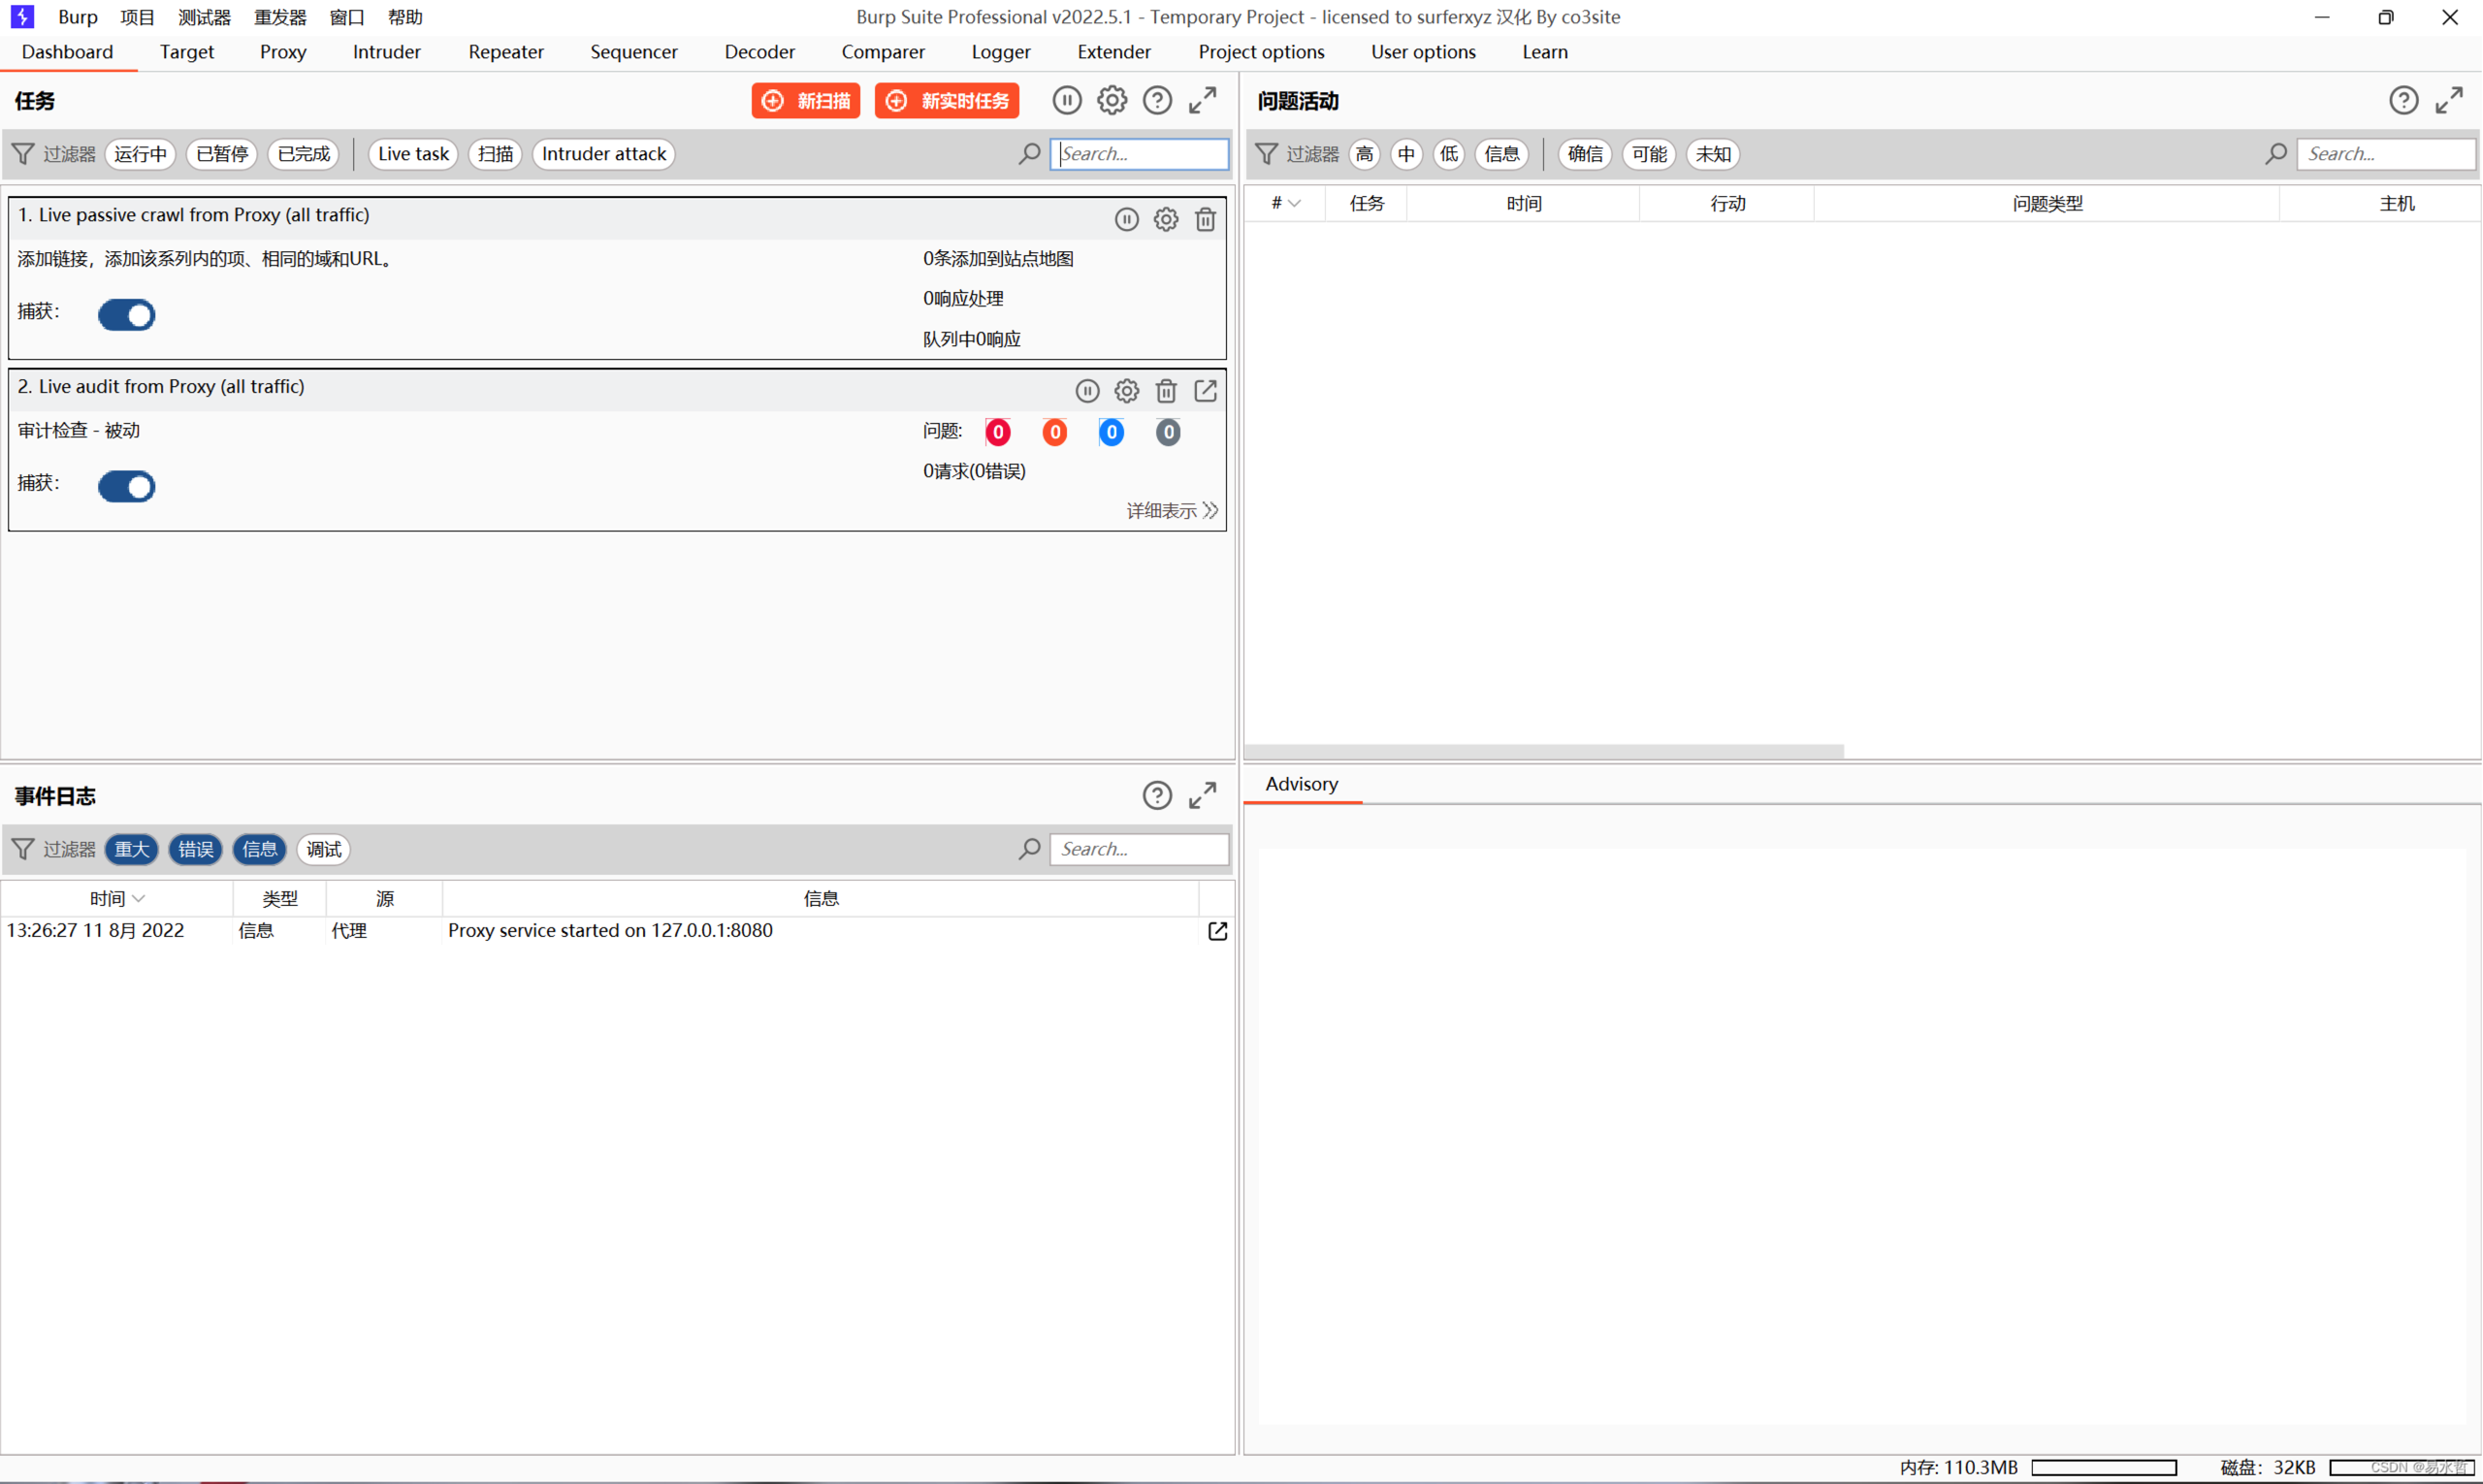
一、软件简介1、简介Burp Suite 是用于攻击web 应用程序的集成平台,包含了许多工具。Burp Suite为这些工具设计了许多接口,以加快攻击应用程序的过程。所有工具都共享一个请求,并能处理对应的HTTP 消息、持久性、认证、代理、日志、警报。2、工作原理Burp Suite代理工具是以拦截代理的方式,拦截所有通过代理的网络流量,如客户端的请求数据、服务端的返回信息等。Burp Suite主要拦截http和https协议的流量,通过拦截,Burp Suite以中间人的方式,可以对客户端请求数据、服务端返回做各种处理,以达到安全评估测试的目的。二、软件界面1、主视图2、Dashboard(仪表盘)(1)任务这里是所进行的任务,主动扫描、被动扫描,默认有两个。(2)问题活动此处是经过扫描后出现的问题活动,包括ID、任务、时间、行动、问题类型以及主机。(3)事件日志此处显示扫描过后的所有事件。(4)详细信息点击问题活动中的条例,此处会显示详细信息。2、Target(目标)(1)Site map此页面显示所有经过软件的流量,左侧为列表,以列表形式返回,返回目录,灰色为软件未请求。选中
易水哲
一个什么都会一点的白帽子

 京公网安备11010802044340号